Deze dienst
Vertrekpunt
Cybersecurity-risicobeoordeling
Een momentopname: een onderbouwd risicobeeld met verbeterprioriteiten, zelfstandig bruikbaar.
EENMALIGE DIENST
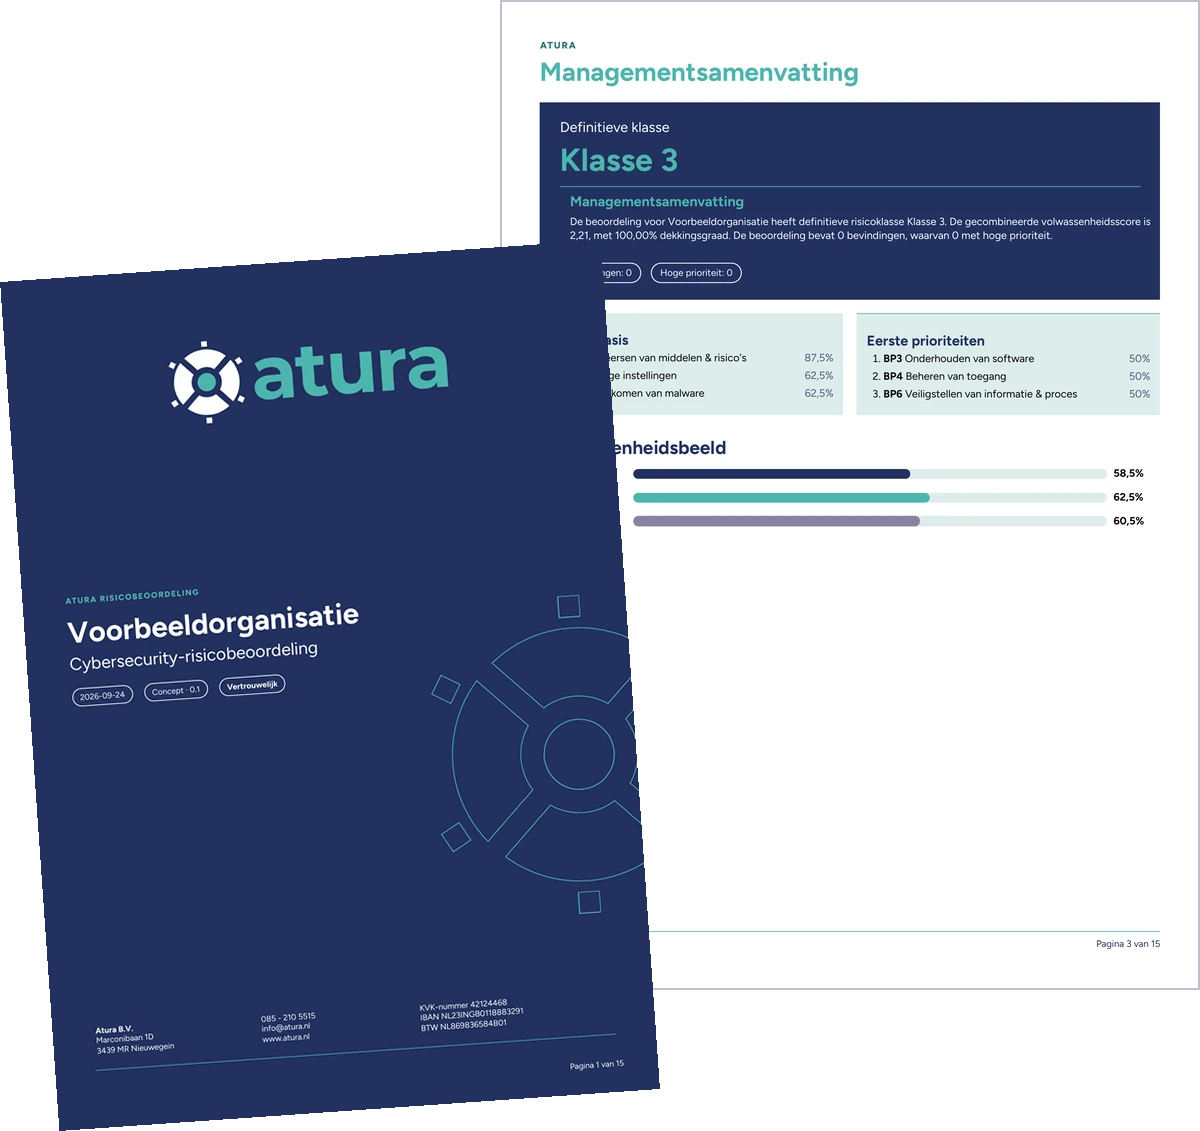
De cybersecurity risicobeoordeling geeft uw organisatie in korte tijd inzicht in de staat van de huidige digitale weerbaarheid. De beoordeling combineert een analyse van de organisatiecontext met een toetsing van de belangrijkste basismaatregelen voor informatiebeveiliging. De beoordeling is gebaseerd op de CIS Critical Security Controls met 6 belangrijke cybersecurity principes en 24 praktische meetpunten. Deze bevat ook (read-only) steekproeven van de technische toepassing van maatregelen. U krijgt zicht op belangrijke cyberrisico’s, bestaande maatregelen en verbeterprioriteiten. De beoordeling is een los project, zonder verplicht vervolg.
Voor wie
De cybersecurity-risicobeoordeling is bedoeld voor organisaties die geen volledig of actueel beeld hebben van hun cyberrisico’s en maatregelen, of die hun bestaande beeld willen laten toetsen door Atura, onafhankelijk van uitvoerende leveranciers en zonder product- of toolingbelang.
Deze 0-meting helpt directie, bestuur en IT- of securityverantwoordelijken om verbeteringen te prioriteren en vragen van klanten, ketenpartners, verzekeraars of auditors onderbouwd te beantwoorden. Het resultaat is een managementvriendelijk beeld van de
belangrijkste sterke punten, verbeterpunten en prioriteiten voor nog te nemen maatregelen.
Lees ook voor wie Atura werkt en welke aanleidingen passen.
HERKENBARE VRAGEN
De beoordeling kijkt naar voorgenomen maatregelen en naar het beschikbare bewijs binnen de afgesproken scope. Zo wordt duidelijk waar bestuurlijke aandacht nodig is.
Een samenhangend beeld van relevante risico’s, afhankelijkheden en bestaande maatregelen.
Prioriteiten gekoppeld aan bedrijfscontinuïteit, informatiebelang, afhankelijkheden en mogelijke impact.
Toetsing van beleid, verantwoordelijkheden en processen, aangevuld met gerichte read-only steekproeven waar dat is afgesproken.
Concrete verbeterprioriteiten, met onderscheid tussen wat eerst nodig is en wat later kan volgen.
Zicht op verschillen tussen beschreven maatregelen en het bewijs dat steekproefsgewijs is aangetroffen.
Een rapport met scope, peildatum, beperkingen en conclusies als basis voor gerichte gesprekken met externe belanghebbenden.
DE BEOORDELING
De beoordeling verbindt organisatiecontext, interviews en documentonderzoek met begrensde bewijscontrole. Wat we precies beoordelen en verifiëren, leggen we vooraf vast.
We leggen de aanleiding, afbakening, peildatum, relevante bedrijfsprocessen, informatiebelangen en afhankelijkheden vast.
We spreken de afgesproken verantwoordelijken en onderzoeken relevante beleids-, proces- en bewijsdocumenten.
We beoordelen de afgesproken management- en beveiligingsthema’s in samenhang met het risicoprofiel van de organisatie.
We vergelijken beleid, rollen en processen met beschikbaar bewijs en kijken, na passende afspraken, read-only en steekproefsgewijs mee in geselecteerde configuraties.
We leggen het risicobeeld, de aangetroffen onderbouwing, beperkingen en concrete verbeterprioriteiten vast en bespreken die met alle betrokkenen.
BEOORDELINGSTHEMA’S
Afhankelijk van de afgesproken scope kijken we naar samenhangende thema’s die van belang zijn voor digitale weerbaarheid.
Kritieke processen, gevoelige informatie, belangrijke systemen en relevante afhankelijkheden.
Onder meer authenticatie, versleuteling, e-mailbeveiliging en beperking van onnodige blootstelling.
De inrichting van patchmanagement, kwetsbaarheidssignalering en de omgang met verouderde software.
Identiteiten, sterke authenticatie, beheerrechten en toegang tot systemen en netwerken.
Bewustwording, installatiemogelijkheden, bescherming tegen malware en omgang met risicovolle content.
Back-up, herstel, isolatiemogelijkheden, continuïteitsvoorbereiding en aansluiting op incidentrespons.
Dit is geen volledige beoordeling van CIS Controls of een ander normenkader.
EEN HELDERE 0-METING
Atura beoordeelt met interviews, documenten en waar van toepassing gerichte configuratie steekproeven. We wijzigen geen systemen, wel kijken wij vanuit de ogen van een aanvaller naar uw situatie. Waar liggen 'laag hangend fruit' gaten, hoe kan op praktische wijze de digitale weerbaarheid inrichting strakker? De beoordeling is geen volledige audit, assurance-opdracht of certificering-traject en biedt geen garantie dat ieder risico aan het licht komt.
inzicht
Met het inzicht dat is verkregen met de risicobeoordeling kan je als organisatie onderbouwde prioriteiten stellen en keuzes maken. Risicobeheer, prioriteiten en eigenaarschap beslissingen horen daar bij. Atura maakt die keuzes expliciet en toetsbaar, maar neemt ze niet over.
Regie en toetsing
Technische uitvoering
VEELGESTELDE VRAGEN
Nee. De beoordeling is geen volledige audit. Het rapport beschrijft scope, peildatum en beperkingen en bevat geen formeel oordeel, assurance of certificeringsverklaring.
Nee. Atura voert geen penetratietest uit. Waar dat is afgesproken, controleren we geselecteerd bewijs en kijken we (na passende autorisatie read-only en steekproefsgewijs) mee in configuraties.
Nee. De beoordeling gebruikt een managementgerichte selectie van relevante beveiligingsthema’s. De precieze scope leggen we vooraf vast; de uitkomst mag niet als een volledige CIS Controls-beoordeling worden gepresenteerd.
In ieder geval een directie- of eindverantwoordelijke, een IT- of securityverantwoordelijke (intern of extern) en waar nodig een technisch aanspreekpunt. Daarnaast spreken we af welke documenten en read-only inzage nodig en toegestaan zijn.
De doorlooptijd hangt af van de afgesproken scope en de beschikbaarheid van betrokkenen, documenten en eventuele read-only inzage. We leggen de planning vooraf vast.
Het rapport vermeldt de afgesproken scope, peildatum, gebruikte informatie, beperkingen, conclusies en verbeterprioriteiten. De rapportage is geen audit-, assurance- of certificeringsverklaring maar toont de
belangrijkste sterke punten, verbeterpunten en prioriteiten voor nog te nemen maatregelen
Nee. De risicobeoordeling is een zelfstandige, eenmalige dienst. U kunt de uitkomst zelf gebruiken voor besluitvorming en verbeterplanning. Als u daarnaast doorlopend Security Management nodig heeft, is Security Management as-a-Service een afzonderlijke, optionele keuze.
Daarna
Vertrekpunt
Een momentopname: een onderbouwd risicobeeld met verbeterprioriteiten, zelfstandig bruikbaar.
Optioneel vervolg
Binnen Security Management as-a-Service verbindt Atura risico’s, eigenaarschap, toetsing en rapportage in een doorlopend Security Management-proces.
Bekijk Security Management as-a-ServiceBESPREEK DE BEOORDELING
Stel een algemene vraag of plan een vrijblijvende online kennismaking.
Neem contact op
Gebruik het formulier als u nog geen afspraak wilt plannen of eerst kort context wilt delen.
Deel via de website geen technische details, documenten, persoonsgegevens of toegangsgegevens.